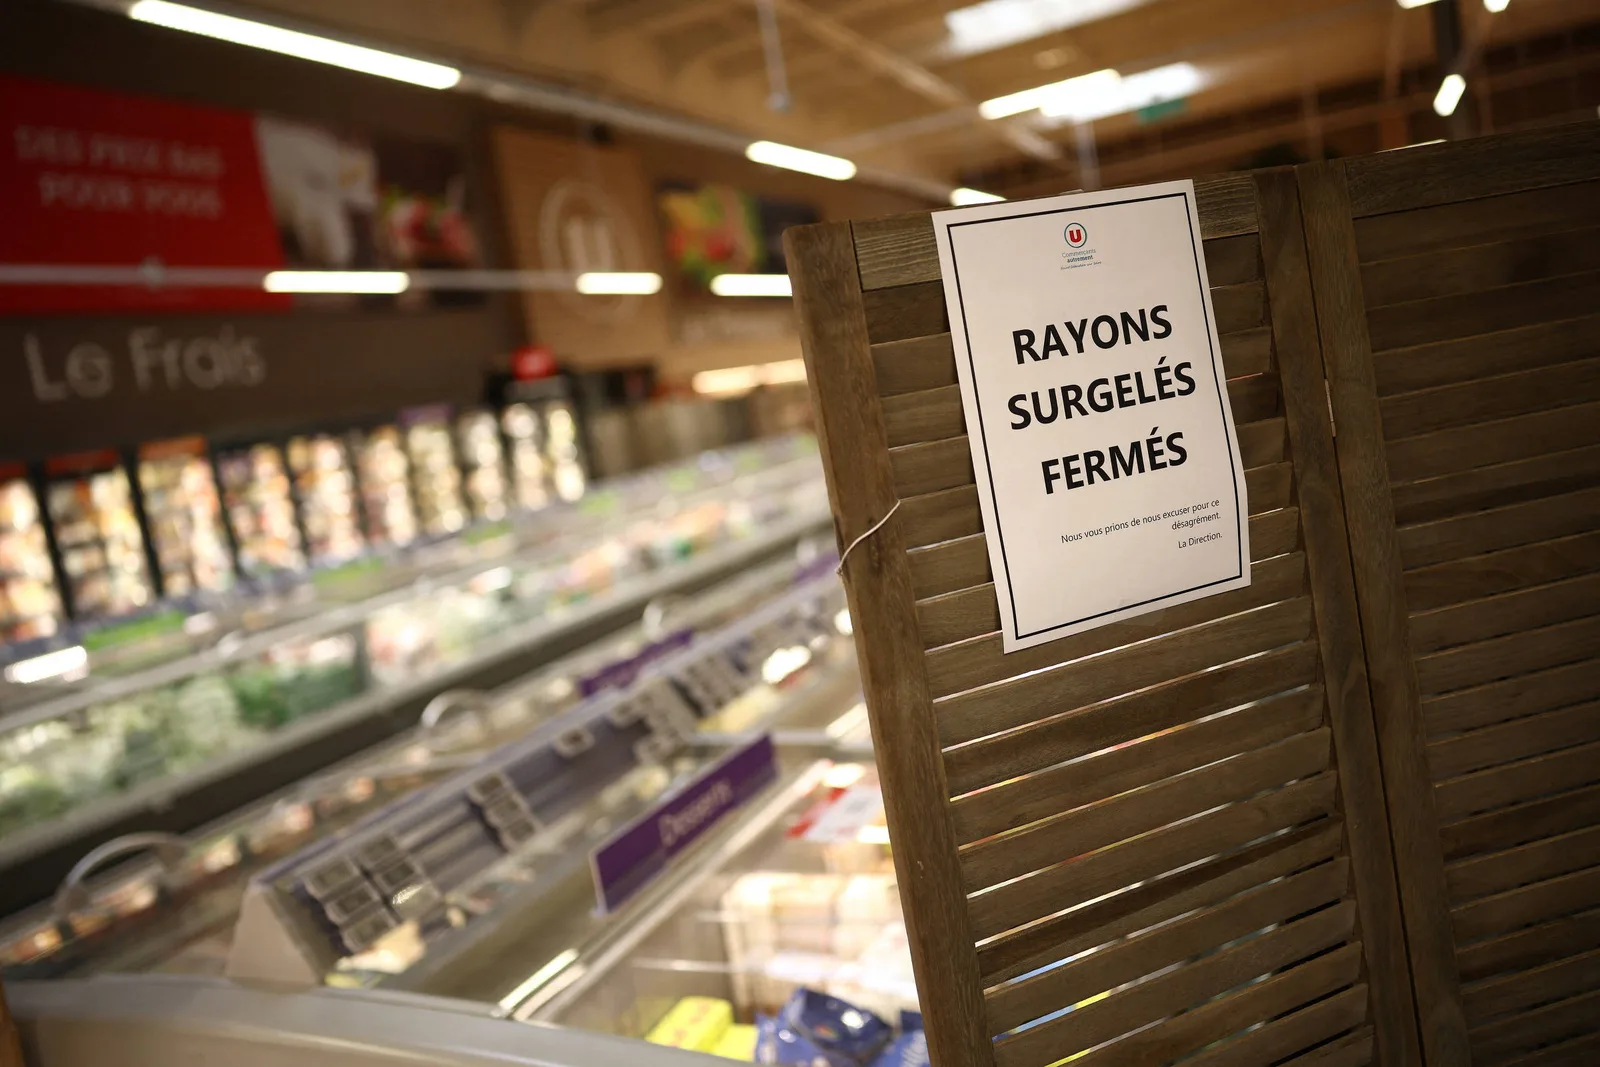
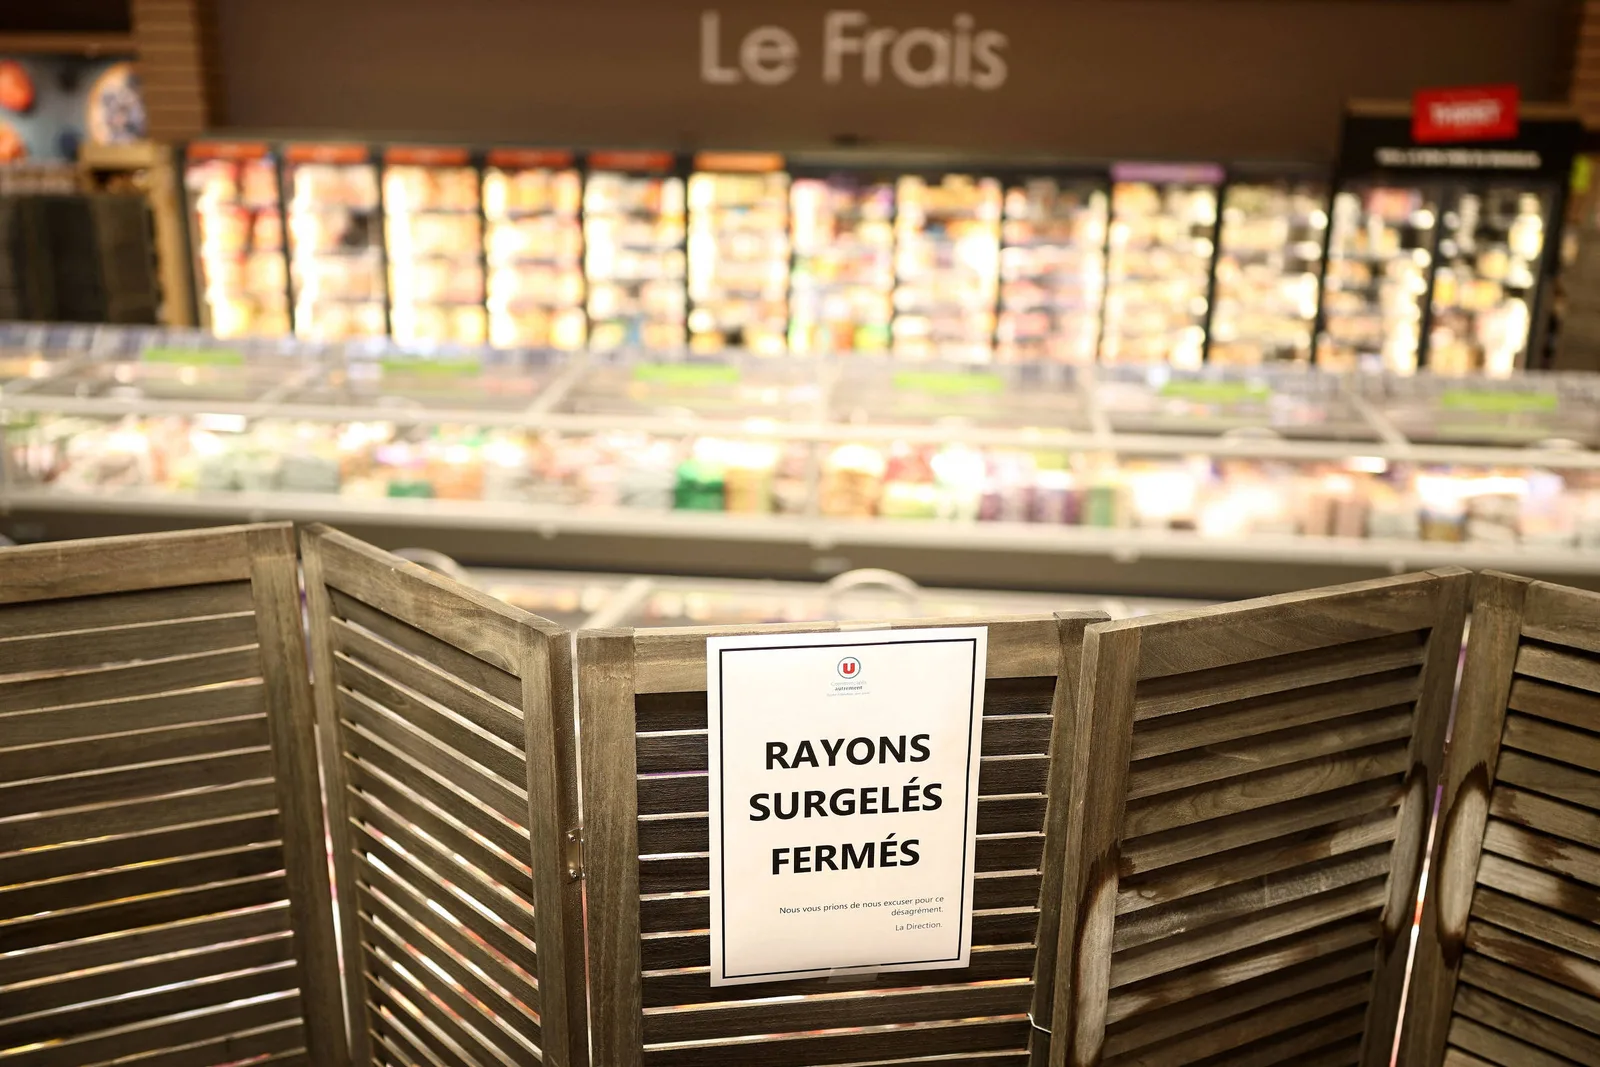
PARIS — Pelo menos 350 supermercados na França tiveram as temperaturas de suas geladeiras alteradas manualmente após invasores assumirem o controle dos equipamentos. A ação afetou unidades de redes como Carrefour, Monoprix, Intermarché e Coopérative U, mas nenhum grupo reivindicou a autoria ou apresentou pedido de resgate.
Funcionários de estabelecimentos em Paris descartaram carne estragada e produtos congelados em grandes contêineres de lixo nesta terça-feira (13). A investigação francesa tenta identificar os responsáveis pelo ataque, que expôs riscos associados a sistemas de refrigeração conectados.
Equipamentos sem atualização
A agência francesa de segurança eletrônica informou que a violação atingiu refrigeradores que utilizavam software da dinamarquesa Danfoss e programas da Copeland e da Dixell. Na segunda-feira (12), a Danfoss afirmou que muitas unidades afetadas estavam no fim da vida útil, sem receber atualizações de software ou segurança, ou operavam com firmware desatualizado.
A empresa recomendou manter os sistemas compatíveis com o firmware mais recente e transferir sistemas antigos para soluções atuais. A Copeland, proprietária da Dixell, não confirmou a informação e declarou que sua prioridade era proteger as operações dos clientes.
Em 9 de agosto, a empresa de segurança Claroty informou que falhas já corrigidas no controlador Danfoss AK-SM 800A poderiam permitir que invasores contornassem a autenticação e executassem comandos nos dispositivos comprometidos.
Especialistas em segurança digital disseram que os indícios apontam para uma ação facilitada pela falta de atualização dos equipamentos e pela exposição de suas interfaces à internet. “Trata-se de higiene cibernética básica”, afirmou Ken Munro, sócio da britânica Pen Test Partners.
Interfaces ainda expostas
A ausência de reivindicação ou de exigência financeira chamou a atenção dos investigadores. A fonte com conhecimento da apuração afirmou que grupos de hackers normalmente tentam monetizar os ataques ou reivindicam sua autoria por motivos políticos.
O mecanismo exato usado para comprometer os refrigeradores não foi divulgado publicamente. Munro disse que as vulnerabilidades conhecidas permitiam aos invasores agir com facilidade e avaliou que a falta de pedido de resgate indicava pouca compreensão sobre as perdas comerciais que os proprietários poderiam enfrentar.
Uma busca realizada pelo serviço Shodan identificou pelo menos 4.500 interfaces da Danfoss visíveis na internet nesta terça-feira. Não foi possível determinar quantas executavam software vulnerável. A empresa francesa Onyphe afirmou que apenas uma minoria parecia usar a versão mais recente e que programas desatualizados continuavam amplamente presentes entre as interfaces acessíveis ao público.
O caso ocorre enquanto a rede holandesa Ahold Delhaize enfrenta um incidente separado de segurança digital, que interrompeu seus serviços online. As autoridades holandesas afirmaram não ver conexão entre os dois eventos.